


システム面での体制が整っているからこそ、「個人の意識」に懸念があった

事業内容 |
システムの設計・開発・運用・保守、ハードウェア・ソフトウェアの提案・販売を行う、ICTサービス業の企業 |
従業員数 |
1,294名(連結) |
運営方法 |
配信代行 |
- 従業員個々のセキュリティ意識の向上
- システム面での体制が整っているからこそ、「個人の意識」に懸念があった
- 従業員自身の仕事や利害に直結する「社内メール」を装った攻撃
- 訓練結果をリアルタイム確認リスクユーザーを分類
- 不審なメールは即座に情報システム部門へ共有
ー標的型攻撃メールへの対応について、御社ではどのような課題があったのでしょうか。
中島満様(以下、中島様) IT関連事業を展開する企業として、従来より高いリテラシーを持って基本的なセキュリティ対策を進めてきました。
たとえば、従業員がネットワーク上につなぐことができる端末は会社支給のものだけで、他の端末で接続しようとしても社内ネットワークには入れない対策や、万が一マルウェアに感染してもマルウェア自体が動かないよう対策などを実施しています。
一方、こうしたセキュリティ体制が整っているがゆえに、従業員個々の意識が高まっていない可能性もあるのではないかと懸念していました。以前から標的型攻撃メールの訓練の必要性は感じていたものの、システム面での体制が整っているため優先順位が下がってしまっていたのです。
とはいえ実際に訓練してみなければ、どれくらいの割合の従業員がだまされてしまうおそれがあるのか分かりません。そこで、2022年より「情報漏えい防ぐくん」を導入し、標的型攻撃メール対応訓練を開始しました。
ー「情報漏えい防ぐくん」を導入した決め手をお聞かせください。
中島様 無料トライアルをご提案いただき、効果が見込めるかを判断した上で本格導入に踏み切れることが決め手でしたね。
初年度に実施したメール訓練では、情報システム部門とは別に立ち上がったセキュリティ委員会が中心となって企画し、上期と下期に分けて全従業員への訓練を実施しました。
この際は役員に対しても「いつ送信するか」といった具体的な計画はオープンにせず、抜き打ちで実施。メール開封ではなく、その先の添付ファイルを開いてしまった人がどれくらいいるかを集計したところ、想定より多くの従業員がリスクユーザーとなってしまったのです。この結果を受け、継続的な訓練実施の必要性を痛感して本格導入を決めました。
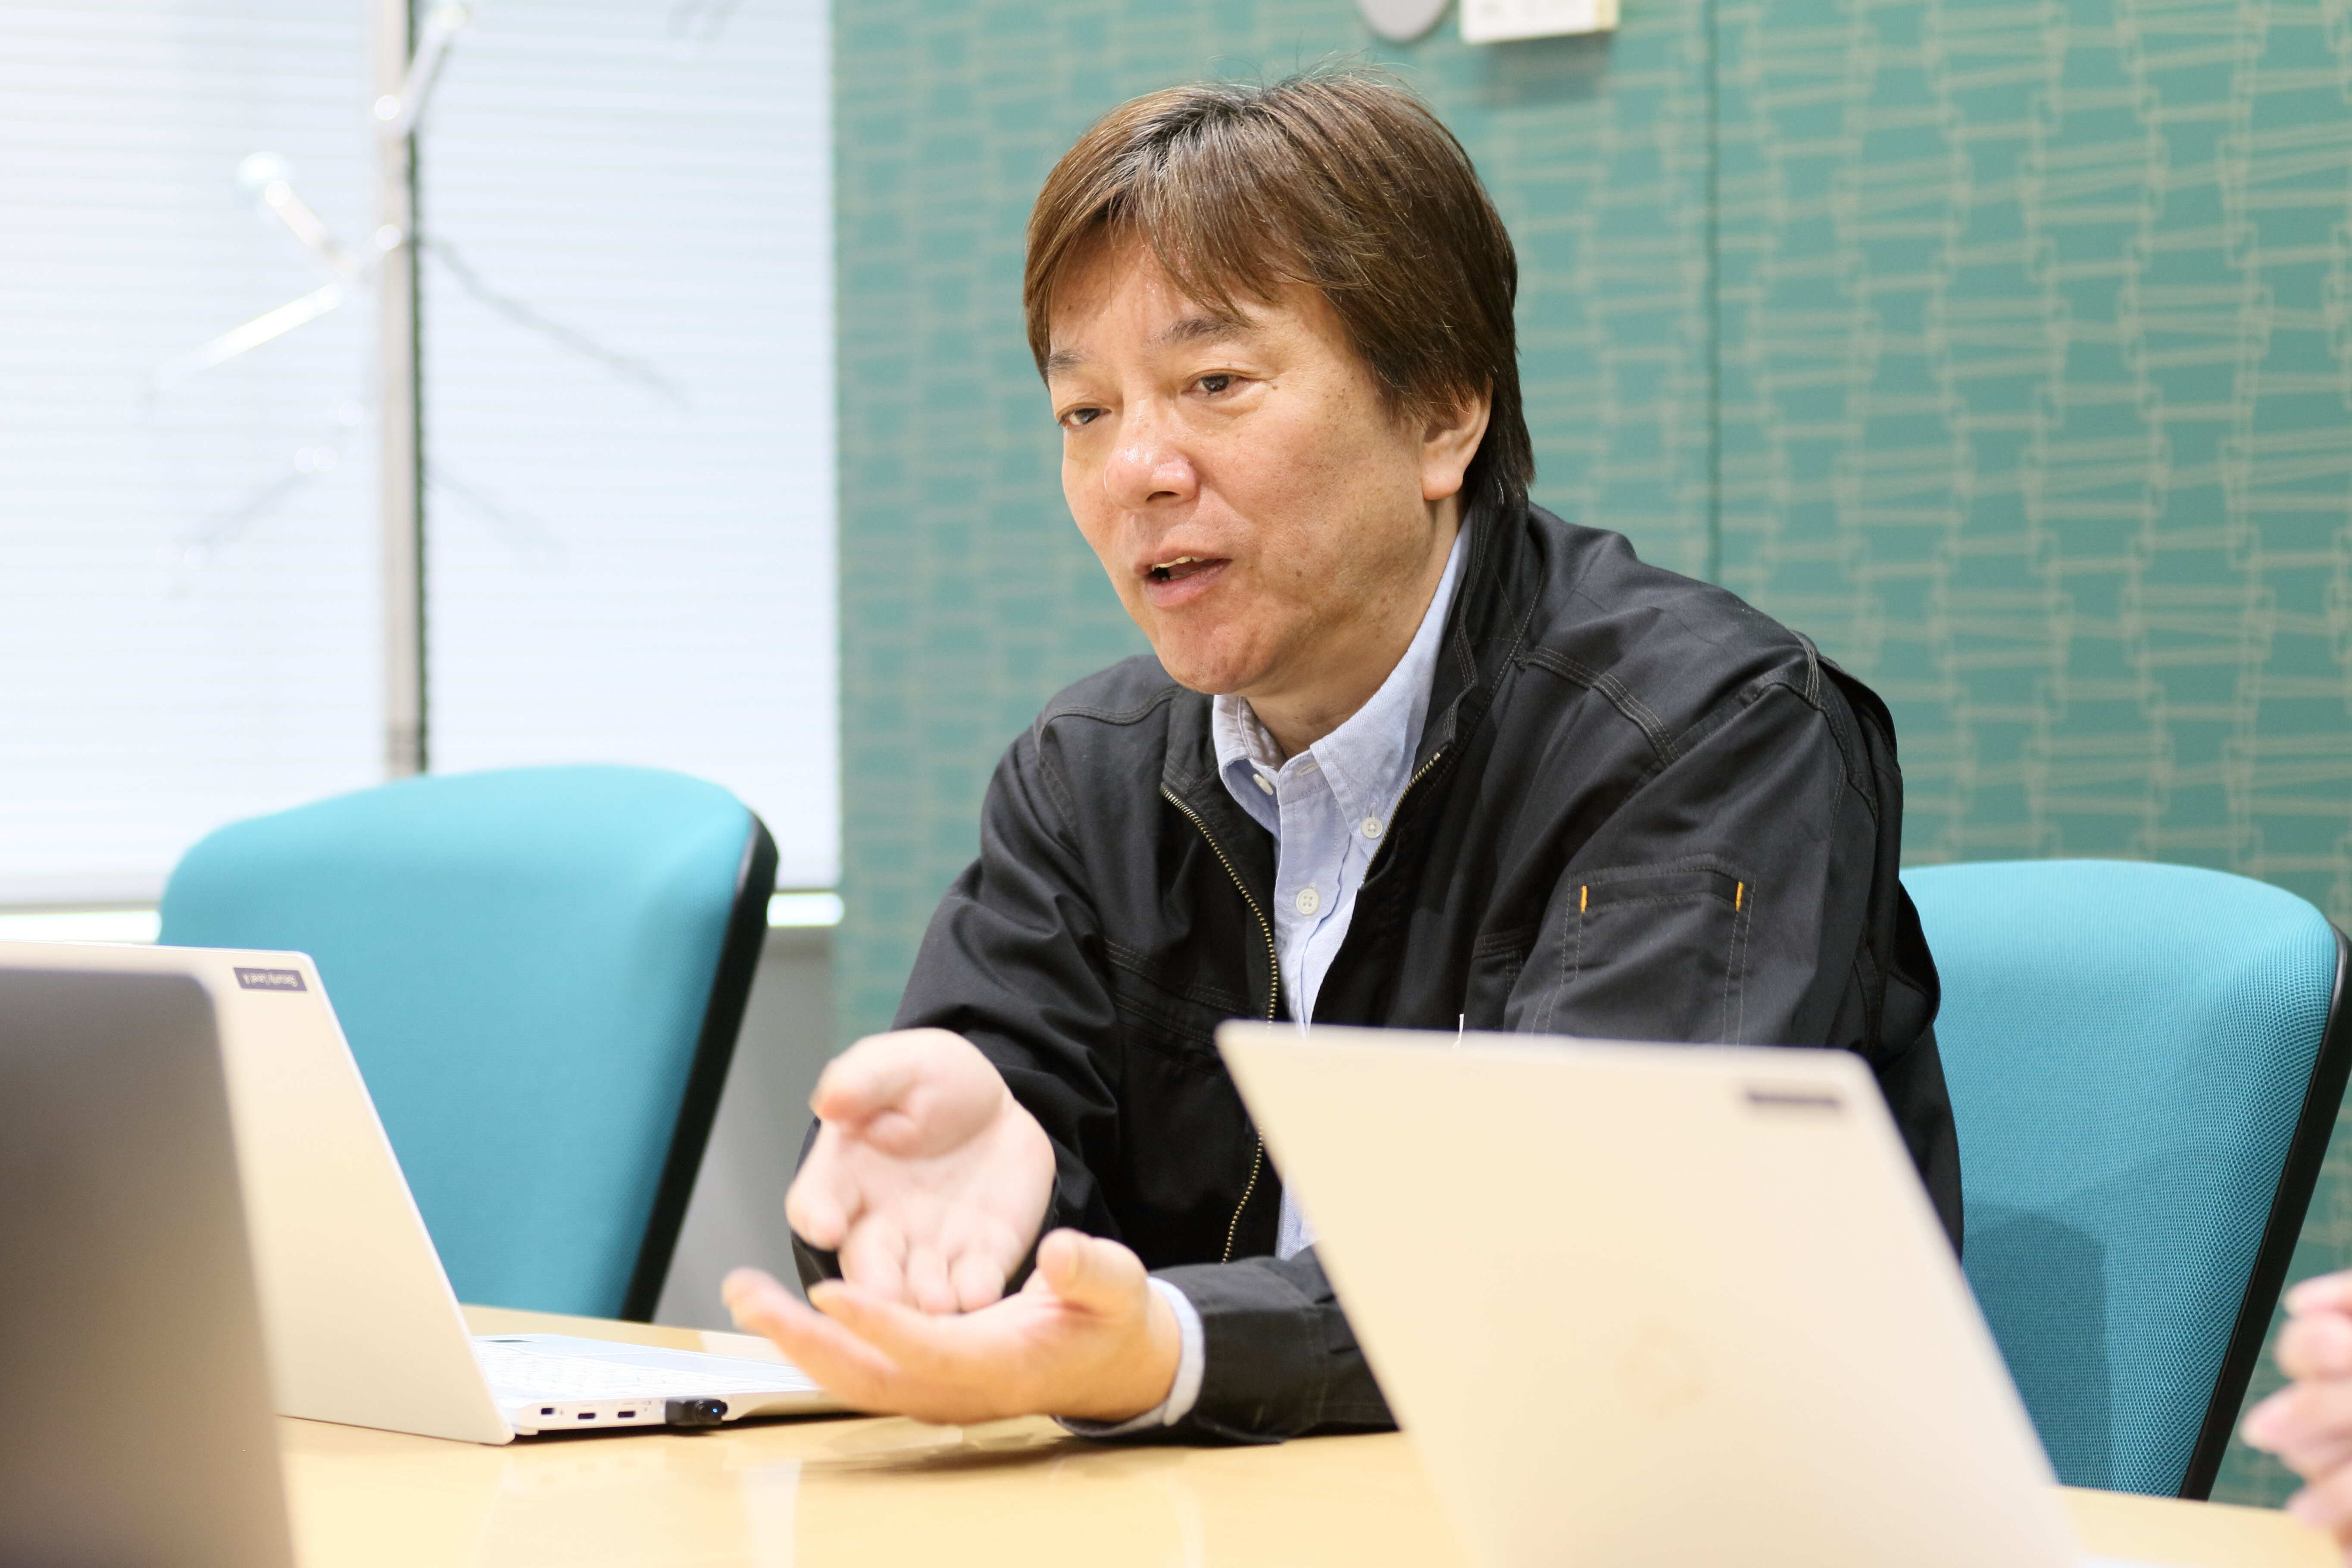
DAIKO XTECH株式会社
コーポレート本部 シニアマネージャー
中島 満 様
ー実際の訓練実施の流れを教えてください。
大坂優樹様(以下、大坂様) 当社では約1000名の従業員が訓練対象となります。一度に実施すると訓練であることを悟られてしまう可能性があるため、対象者を半数ずつに分け、年2回実施しています。
トライアルの際は「情報漏えい防ぐくん」に用意されているひな形の文面を使いましたが、本番導入後は標的型攻撃メールのトレンドを見ながら、リアルな内容の文面を独自に作成しています。
中島様 訓練とはいえ、メールの内容はできる限り真に迫っていたほうがいいと考えています。いかにも訓練めいた内容ではなく、メールを受け取った従業員が「これは危険では」と本気で情報システム部門に通報してくれるようなものにしているのです。実際の攻撃発生時を想定すると、こうしたエスカレーションの風土を作ることが大切だと考えています。
ーメールの文面はどのように工夫しているのでしょうか。
大坂様 訓練を重ねて試行錯誤しました。
当社はGmailのシステムを使っているため、初めはGoogleからの「ログイン確認」や「アップデート」などを装ったメールを送信したのですが、ここではだまされる従業員があまりいなかったのです。
その次の機会では、人事部からの社内連絡を装って「年末調整の不備について」というメールを送信しました。このときはかなりの人がだまされてしまいました。従業員自身の仕事や利害に直結する社内メールを装って届くものは危険だと分かり、以降はコンプライアンス研修の項目にも取り入れています。
ーリスクユーザーとなった人へは、どのように対応していますか。
大坂様 訓練であることを説明する種明かしのメールを送り、「情報漏えい防ぐくん」に用意されている動画や漫画の教育コンテンツを閲覧してもらっています。複数回だまされてしまった人の場合は、本人と直接話したり、上長から話してもらったりと、意識を高めてもらうための個別の働きかけも行っています。
中島様 リスクユーザーだけでなく、全社への発信も重視しています。毎回の訓練後には、題材にしたメール本文をもとに注意しなければならないポイントを共有。「メールアドレスのドメイン」「ありそうでない部署名」など、標的型攻撃メールを見極めるコツを伝えました。
最終的には、どれくらいの人がだまされてしまったかを全社ポータルに共有して、改めて注意喚起し、その上で教育コンテンツも発信しています。加えて毎月行っているセキュリティ委員会でも共有し、四半期に一度は情報システム部門から経営層へ活動報告をしています。
ー訓練結果の集計・分析機能はどのように活用していますか。
大坂様 「情報漏えい防ぐくん」の管理者用画面では訓練結果がリアルタイムで更新されるので、確認がとてもスムーズでしたね。日次集計を待たずとも、目に見えて状況をつかめるのは心強いです。
特に便利だと感じているのは、リスクユーザーの中で「URLを開いただけの人」と「IDやパスワードを入力してしまった人」の2段階に分けて判別できることです。この違いは事後の対策にも大きく関わってくるので、手間なく確認できることに助けられています。また、部門別・役職別などに分類して集計できるため、こまかな傾向把握にもつながっています。
ー訓練実施後の手応えをお聞かせください。
大坂様 リアルな訓練メールによって、標的型攻撃メールの危険性を深く理解してもらうことができたと感じています。
従業員のセキュリティ意識の高まりを実感したエピソードもあります。先日、当社の社長名を装い、従業員に「顧客情報を送ってください」と依頼する標的型攻撃メールが実際に届いたのです。この際には、メールを受け取った従業員が30分以内に情報システム部門へ「こんなメールが届いている」と共有してくれました。訓練を通じて、不審なメールを受信した際のエスカレーションルートを確認・周知できていたからこそだと思います。
資料や座学で学んでいるだけでは、ここまで生きた知見にはならないかもしれません。訓練でメールが飛んでくるのは現実の世界の出来事。だからこそ意識が高まるのではないでしょうか。
中島様 企業のセキュリティ対策には、まさにこうした「生きた知見を身につけること」が求められるようになりましたよね。
取引先から依頼されるセキュリティ調査でも、標的型攻撃メールへの対策が問われるようになってきています。従来はeラーニングなどによる教育体制が整っているかを確認する内容でしたが、最近では「訓練を行っているか」まで確認するケースが珍しくありませんし、これが取引条件になることもありますから。
ー今後はどのように訓練を進めていく計画でしょうか。
大坂様 引き続き、定期的に訓練を行うことでセキュリティ意識の向上に努めたいと考えています。当社は隔年で訓練を行うことも考えましたが、毎年新入社員が入ってくることを踏まえれば、機会のバラつきが発生しないよう毎年実施するべきだという結論に至りました。すでに訓練を経験している従業員も、くり返し行うことで、標的型攻撃メールにより敏感になっていくはずです。
中島様 前述のように、最近では従業員と情報システム部門の間で、標的型攻撃メールに関してコミュニケーションを取る機会が増えてきました。当初の目的通り、システムに頼るだけではなく、個人の意識も高まってきたと感じます。この風土をさらに広げていきたいですね 。
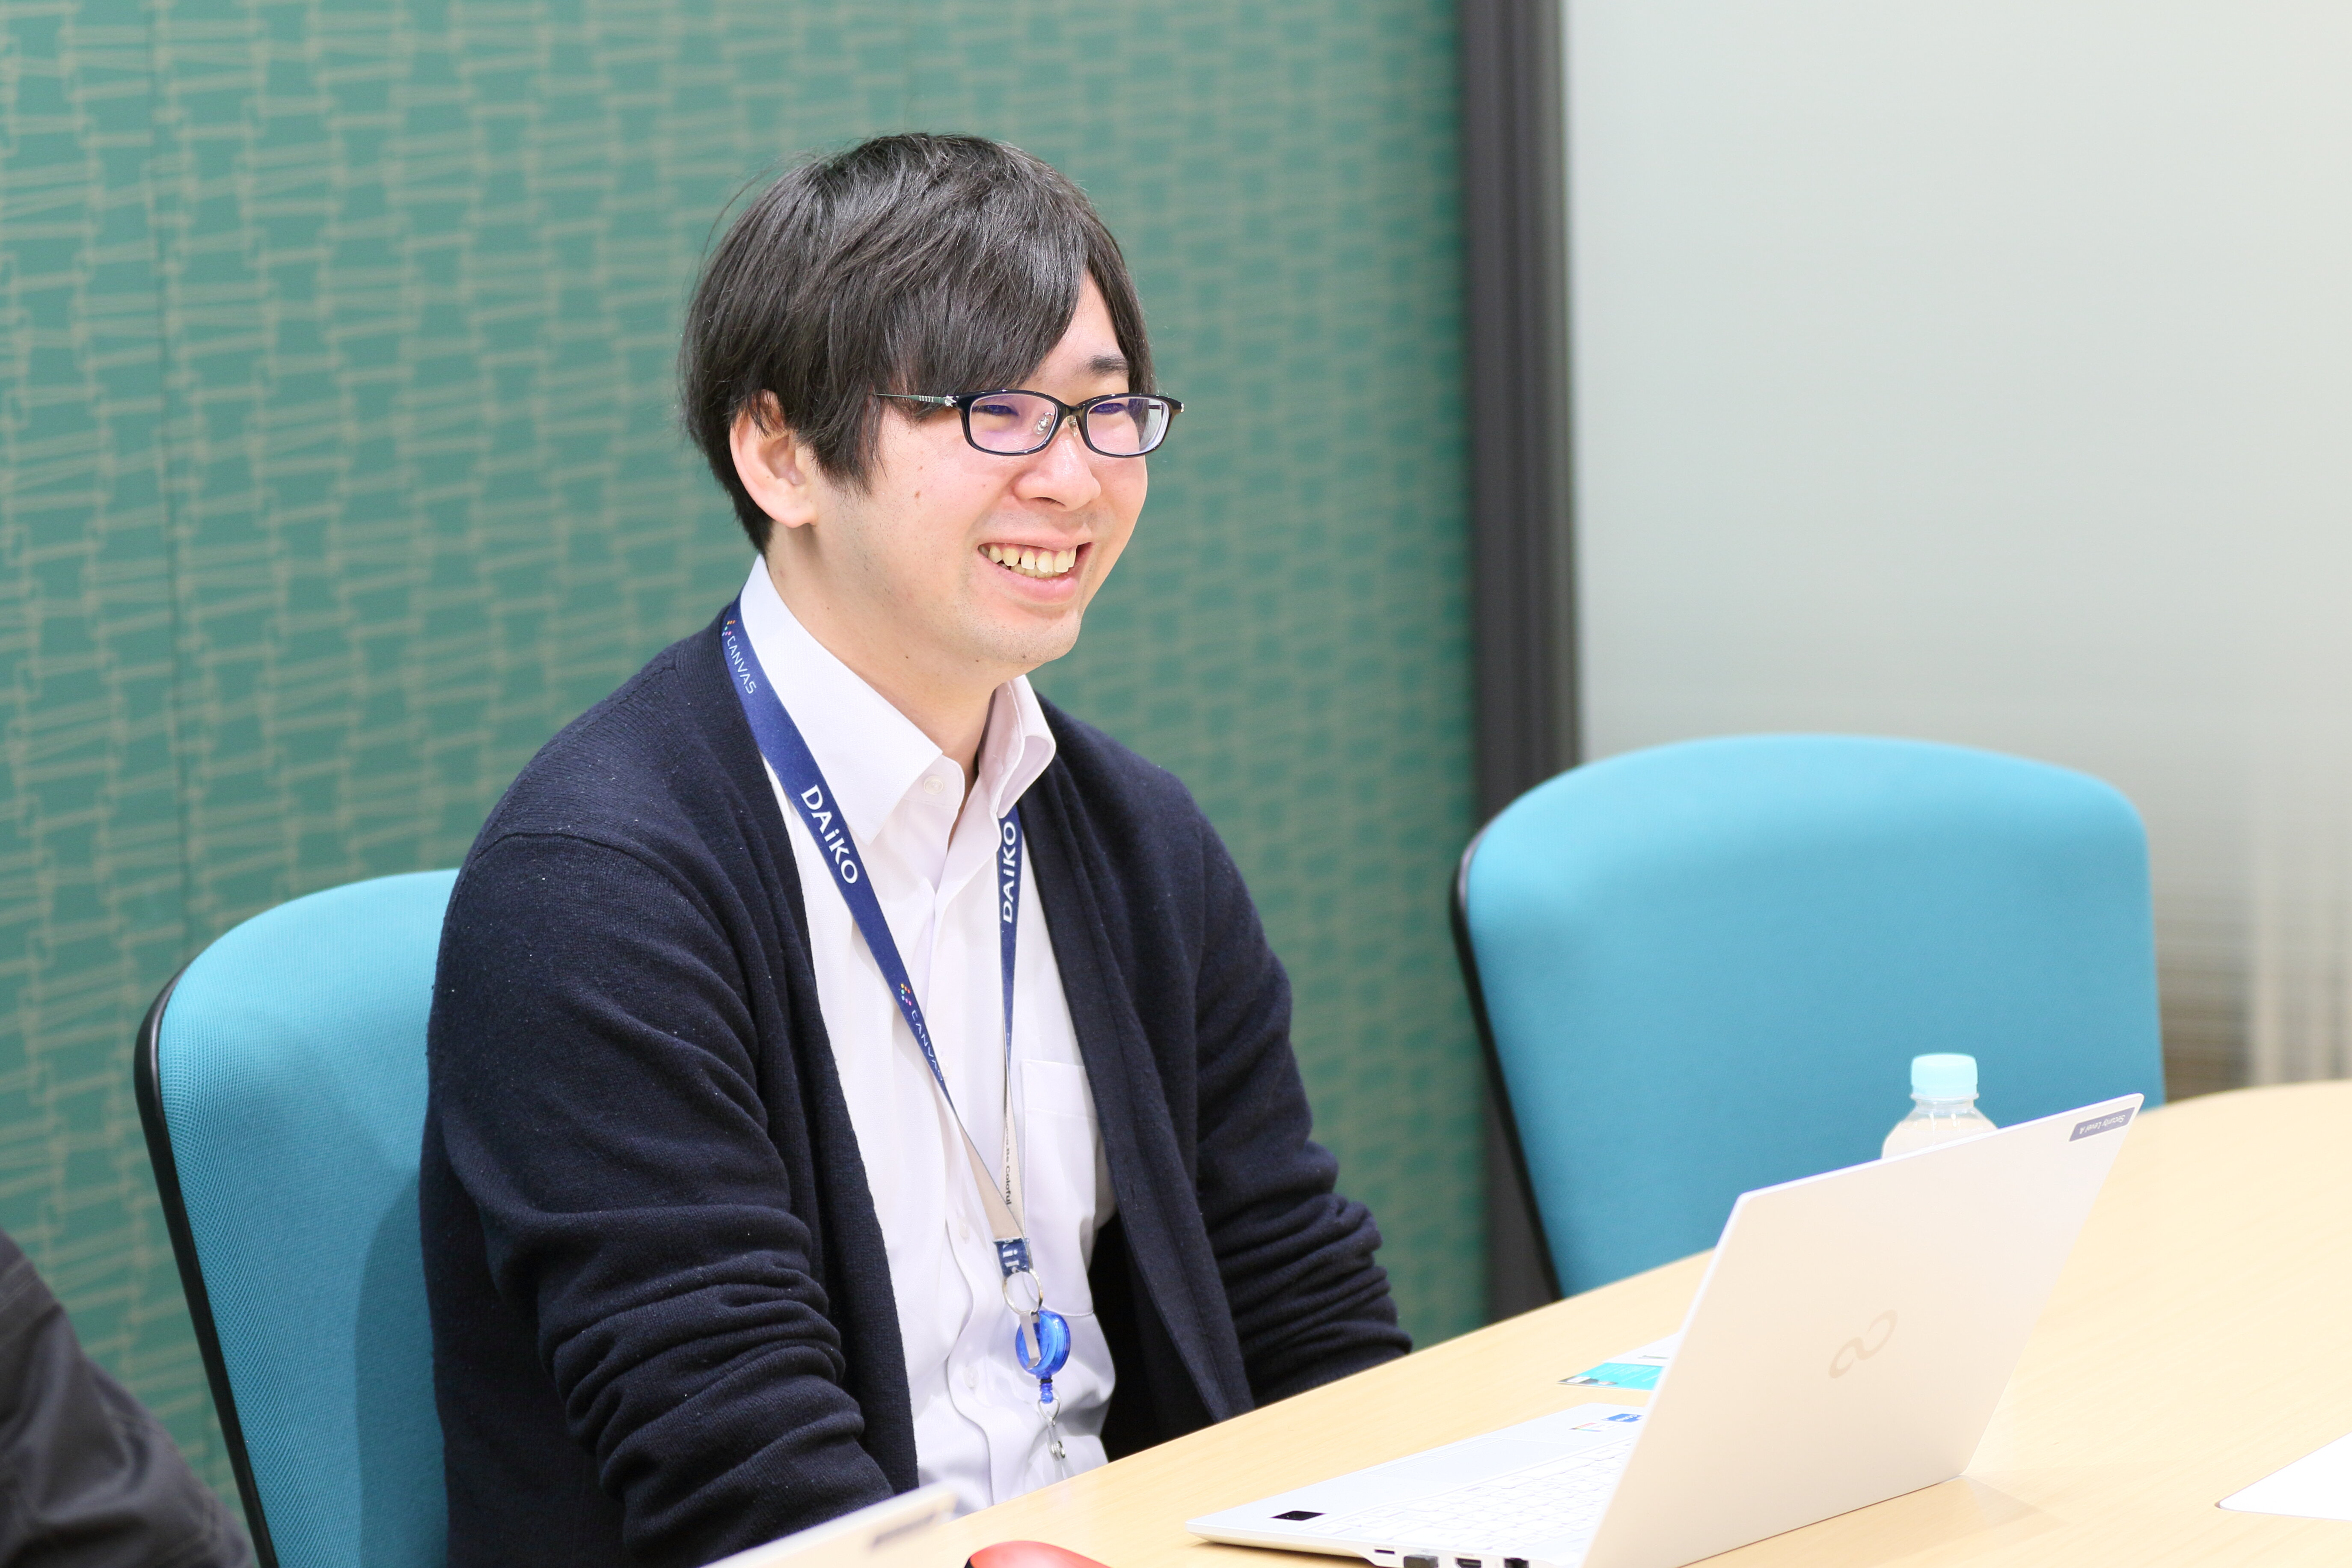
DAIKO XTECH株式会社
コーポレート本部業務部 システム企画課
大坂 優樹 様
RECOMMEND レコメンド記事一覧


